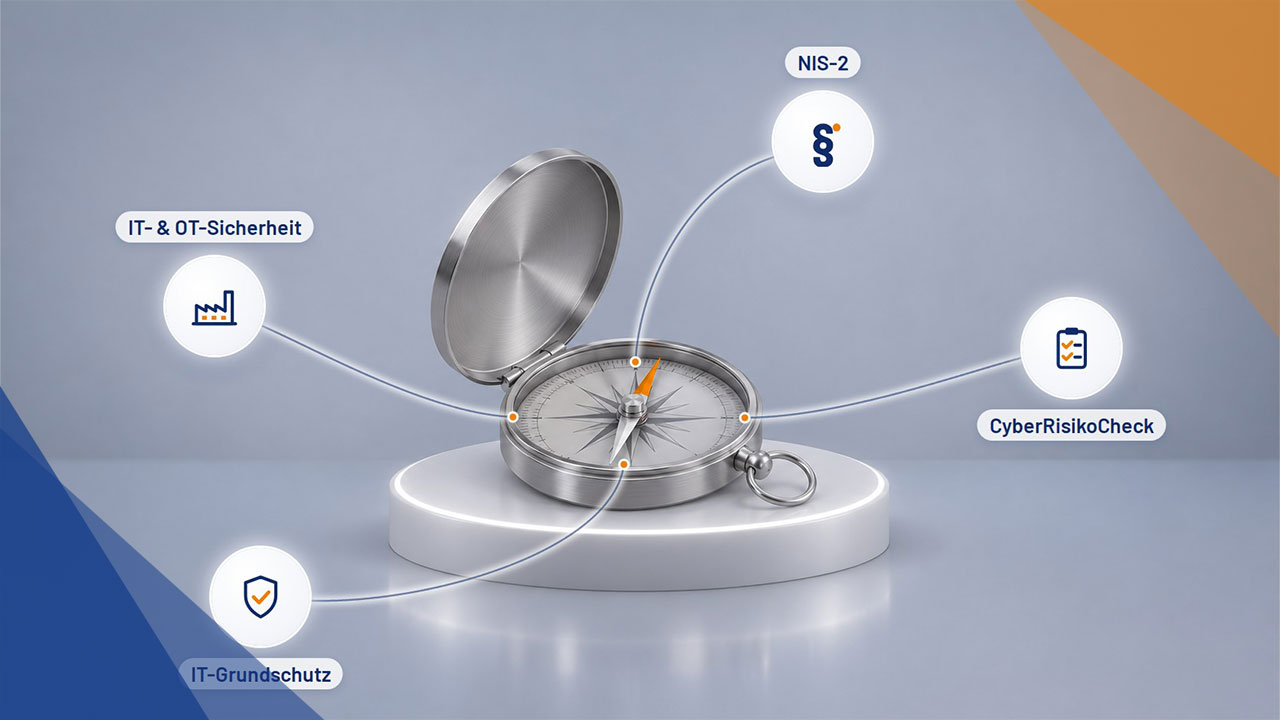

Für mittelständische Unternehmen aus Fertigung und Bau kommt der Leitfaden zur richtigen Zeit. NIS-2, Cyber Resilience Act, IT-Grundschutz und zahlreiche Leitfäden machen es schwer, den Überblick zu behalten. Der Themenkompass schafft hier Orientierung. Jedes Kapitel lässt sich einzeln lesen, und die Technik bleibt auf das Nötige beschränkt.
Wie dringend das Thema ist, zeigt der Lagebericht zur IT-Sicherheit in Deutschland 2025 des BSI. Angreifer suchen demnach gezielt nach schwach geschützten Systemen, auch wenn dort weniger Lösegeld zu holen ist. Kleine und mittlere Unternehmen stehen damit besonders im Visier. Den Schutz dieser Angriffsflächen nennt das BSI als entscheidenden Hebel für 2026.
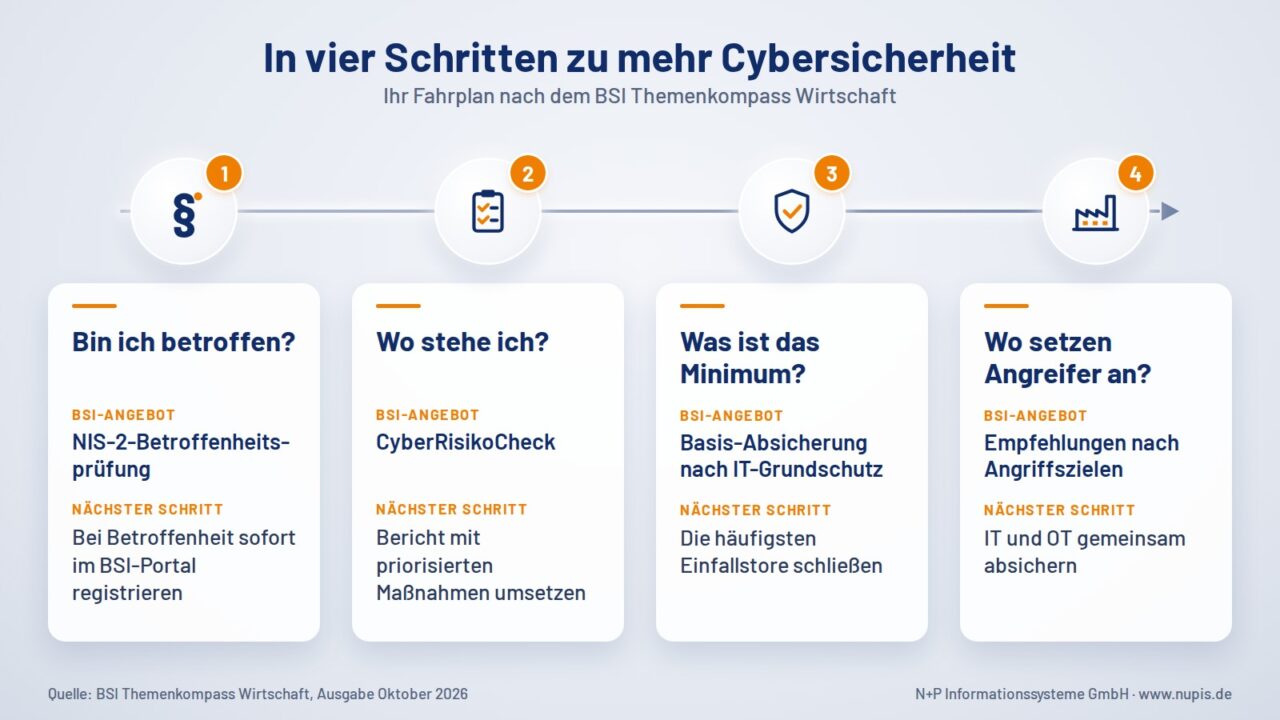
Vier Kapitel halten wir für unsere Kundinnen und Kunden für besonders wertvoll. Sie beantworten die Fragen, die uns Geschäftsführungen und IT-Verantwortliche am häufigsten stellen: Bin ich betroffen? Wo stehe ich? Was ist das Minimum? Und wo setzen Angreifer eigentlich an?
Zum BSI Themenkompass Wirtschaft (PDF, kostenlos)
Bin ich betroffen? Die NIS-2-Betroffenheitsprüfung (Kapitel 2.1.1)
Mit der Umsetzung der NIS-2-Richtlinie in deutsches Recht ist der Kreis der regulierten Unternehmen deutlich gewachsen. Neben den Betreibern Kritischer Infrastrukturen (KRITIS) fallen nun auch viele „wichtige“ und „besonders wichtige“ Einrichtungen unter die Regulierung. Dazu gehören zahlreiche Unternehmen aus dem verarbeitenden Gewerbe.
Ob das für Ihr Unternehmen gilt, klärt die Betroffenheitsprüfung des BSI in wenigen Minuten. Ein Online-Fragebogen fragt Sektor, Zahl der Mitarbeitenden und Umsatz ab. Das Ergebnis ist eine erste, rechtlich unverbindliche Einschätzung. Den zugrunde liegenden Entscheidungsbaum gibt es zusätzlich als PDF.
Betroffene Unternehmen haben drei zentrale Pflichten. Sie müssen sich beim BSI registrieren, erhebliche Sicherheitsvorfälle melden und Maßnahmen zum Risikomanagement umsetzen. Wichtig: Die gesetzliche Frist für die Registrierung ist bereits abgelaufen. Wer betroffen ist und sich noch nicht registriert hat, sollte das umgehend im BSI-Portal nachholen.
Auch die Unternehmensleitung ist direkt gefordert. BSI-Präsidentin Claudia Plattner bringt es auf den Punkt: NIS-2 macht Cybersicherheit zur „Chefinnen- und Chefsache“. Geschäftsführungen müssen die Maßnahmen umsetzen, ihre Umsetzung überwachen und sich selbst schulen lassen.
Zur NIS-2-Betroffenheitsprüfung des BSI
Wo stehe ich? Der CyberRisikoCheck (Kapitel 3.1.1)
ISO-Normen und umfassende Managementsysteme sind für viele kleine Betriebe zu aufwendig. Für sie gibt es den CyberRisikoCheck (CRC). Das BSI hat ihn gemeinsam mit dem Mittelstandsverband BVMW und weiteren Partnern auf Basis der DIN SPEC 27076 entwickelt. Zugeschnitten ist er auf Unternehmen mit bis zu 50 Beschäftigten.
Der CRC ist ein strukturiertes Gespräch mit einem qualifizierten IT-Dienstleister. Gemeinsam gehen Sie 27 Anforderungen aus sechs Themenbereichen durch. So wird sichtbar, welche grundlegenden Schutzmaßnahmen bereits vorhanden sind und wo Nachholbedarf besteht. Eine aufwendige Vorbereitung ist nicht nötig.
Am Ende erhalten Sie einen übersichtlichen Bericht mit priorisierten Handlungsempfehlungen. Er enthält auch Hinweise auf mögliche Fördermittel. Größere Unternehmen nutzen den CRC als schnelle Standortbestimmung. Eine Risikoanalyse nach IT-Grundschutz oder ISO 27001 ersetzt er dort aber nicht.
Mehr zum CyberRisikoCheck
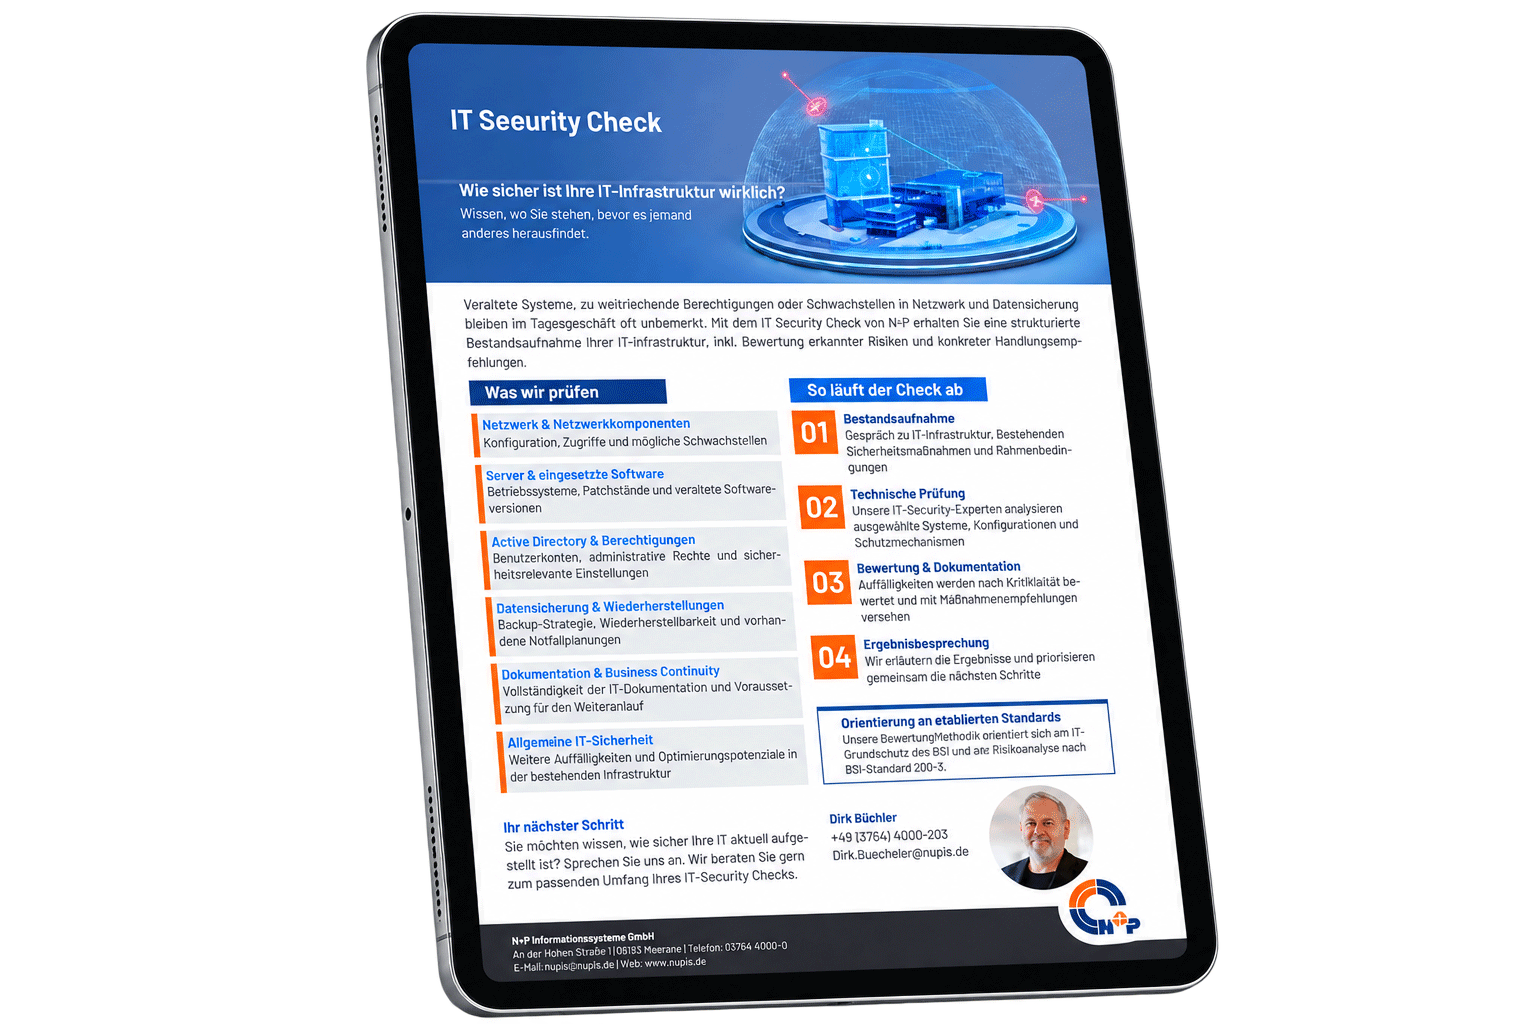
Wie sicher ist Ihre IT-Infrastruktur?
Mit dem IT Security Check von N+P erhalten Sie eine strukturierte Bestandsaufnahme Ihrer IT-Infrastruktur, inkl. Bewertung erkannter Risiken und konkreter Handlungsempfehlungen.
Was ist das Minimum? Die Basis-Absicherung nach IT-Grundschutz (Kapitel 3.2)
Der IT-Grundschutz ist das Fundament des BSI für Informationssicherheit. Er ist modular aus Bausteinen aufgebaut, die sich passend zum eigenen Unternehmen zusammenstellen lassen. Das BSI unterscheidet drei Absicherungsniveaus:
- Basis-Absicherung: Sie ist mit vergleichsweise geringem finanziellem, personellem und zeitlichem Aufwand erreichbar.
- Standard-Absicherung: Sie baut auf der Basis auf und erhöht den Schutz umfassend.
- Kern-Absicherung: Sie sichert gezielt besonders wichtige Bereiche ab.
Unsere Erfahrung aus der Praxis: Schon an der Basis-Absicherung scheitern viele Unternehmen, obwohl sie das absolute Minimum ist. Fehlende Patches, zu weit gefasste Berechtigungen oder ungetestete Backups sind keine exotischen Risiken. Sie sind Alltag. Wer hier ansetzt, schließt die häufigsten Einfallstore mit überschaubarem Aufwand.
Ende Oktober 2026 hat das BSI außerdem den Nachfolger des IT-Grundschutzes vorgestellt. Die Methodik zum Grundschutz++ ist jetzt als BSI-Standard 300-1 veröffentlicht. Drei Neuerungen sind für Unternehmen besonders relevant:
- Prozessorientiert: Zuerst werden die zentralen Geschäftsprozesse abgesichert.
- Flexibel: Unternehmen können ihre Methode zur Risikobewertung selbst wählen, solange sie definierte Mindestkriterien einhalten.
- Maschinenlesbar: Alle Anforderungen liegen in einem maschinenlesbaren Format vor. Das soll den Aufwand für ein Informationssicherheitsmanagementsystem (ISMS) senken.
Ab 2027 ist ein ISMS nach Grundschutz++ zertifizierbar und kompatibel zur ISO/IEC 27001.
Zum IT-Grundschutz-Kompendium
Wo setzen Angreifer an? Empfehlungen nach Angriffszielen (Kapitel 4.1.2)
Wer sich schützen will, muss zuerst wissen, wo die Einfallstore liegen. Das BSI nennt vier typische Angriffsziele und veröffentlicht dazu regelmäßig Informationen und Hilfestellungen:
- die Büro-IT
- das Homeoffice
- den Serverraum
- die Mitarbeitenden
In Fertigung und Bau enden diese Einfallstore nicht an der Bürotür. Ein kompromittierter Büro-PC ist oft nur der erste Schritt in Richtung Produktionsnetz, Maschinensteuerung oder Baustellen-IT. Deshalb gehören IT- und OT-Sicherheit zusammen, vom Büro über den Shopfloor bis zum externen Arbeitsort.
Die Empfehlungen des BSI eignen sich gut als Grundlage für eine erste Risikoanalyse. Aus ihnen lassen sich gezielt vorbeugende und reaktive Maßnahmen ableiten.
Zu den BSI-Empfehlungen nach Angriffszielen
Vom Kompass zur Umsetzung: So unterstützt N+P
Der Themenkompass zeigt die Richtung. Den Weg müssen Sie aber nicht allein gehen. N+P begleitet mittelständische Unternehmen aus Fertigung und Bau bei der IT- und OT-Sicherheit, von der ersten Bestandsaufnahme bis zur Umsetzung.
- Teil der Allianz für Cyber-Sicherheit: N+P gehört zu dem Netzwerk, das das BSI gemeinsam mit dem Digitalverband Bitkom gegründet hat. So fließen aktuelle Lageinformationen und Erfahrungen direkt in unsere Beratung ein.
- IT-Grundschutz-Praktikerinnen und -Praktiker im Team: Unsere zertifizierten Fachleute unterstützen Sie auf dem Weg zum IT-Grundschutz oder zur BSI-Zertifizierung.
- IT-Security-Check: Wie sicher ist Ihre IT-Infrastruktur wirklich? Mit unserem IT-Security-Check finden Sie es heraus.
Sie möchten wissen, ob NIS-2 für Sie gilt, wo Ihr Unternehmen bei der Basis-Absicherung steht oder wie Sie Ihre Produktion absichern? Sprechen Sie uns an. Gemeinsam finden wir den passenden nächsten Schritt.
Häufige Fragen zum BSI Themenkompass Wirtschaft
Ja. Das BSI stellt den Themenkompass als barrierearmes PDF zum kostenlosen Download bereit. Eine Registrierung ist nicht nötig.
Am schnellsten mit der Online-Betroffenheitsprüfung des BSI. Sie fragt Sektor, Zahl der Mitarbeitenden und Umsatz ab und liefert eine erste, rechtlich unverbindliche Einschätzung. Bei Grenzfällen empfiehlt sich eine juristische Prüfung.
Erhebliche Sicherheitsvorfälle werden in drei Stufen gemeldet: eine Erstmeldung innerhalb von 24 Stunden, eine ausführlichere Meldung innerhalb von 72 Stunden und ein Abschlussbericht nach einem Monat.
Der CyberRisikoCheck nach DIN SPEC 27076 ist für Unternehmen mit bis zu 50 Beschäftigten entwickelt. Größere Unternehmen nutzen ihn als ersten Überblick. Für sie ist meist eine Analyse nach IT-Grundschutz oder ISO 27001 der nächste Schritt.
Grundschutz++ ist die Weiterentwicklung des IT-Grundschutzes. Die Methodik ist seit Oktober 2026 als BSI-Standard 300-1 veröffentlicht. Sie stellt die zentralen Geschäftsprozesse in den Mittelpunkt und liefert alle Anforderungen maschinenlesbar. Ab 2027 ist ein ISMS nach Grundschutz++ zertifizierbar.
Bei NIS-2-pflichtigen Unternehmen ja. Die Geschäftsleitung trägt die Verantwortung für die Risikomanagementmaßnahmen, muss deren Umsetzung überwachen und sich schulen lassen. Das BSI hat dafür im Oktober 2026 ein Beispielcurriculum für Geschäftsleitungsschulungen veröffentlicht.