Microsoft Intune ist ein cloudbasierter Dienst von Microsoft, mit dem Unternehmen Software zentral auf Windows-Geräte verteilen, aktualisieren und wieder entfernen können – unabhängig davon, wo sich das Gerät befindet. So lässt sich die Softwareverteilung weitgehend automatisieren.
Warum klassische Softwareverteilung an ihre Grenzen stößt
Viele mittelständische Unternehmen installieren Software noch manuell. Andere setzen auf Tools, die nur innerhalb des Firmennetzes funktionieren. Das genügt, solange alle im Büro arbeiten. Sobald Geräte im Homeoffice, unterwegs oder im Kundeneinsatz sind, zeigen sich schnell die Grenzen:
- IT-Mitarbeitende installieren oder aktualisieren Programme einzeln auf jedem Gerät.
- Es fehlt ein zentraler Überblick, welche Version einer Anwendung auf welchem Gerät läuft.
- Geräte außerhalb des Firmennetzes werden bei Updates häufig übersehen.
- Neue Mitarbeitende warten teils tagelang, bis alle benötigten Programme installiert sind.
Die Folge: Auf den Geräten laufen unterschiedliche Versionen derselben Software. Das erhöht den Support-Aufwand.
Im schlimmsten Fall entstehen Sicherheitslücken durch veraltete Anwendungen.
So funktioniert die Softwareverteilung mit Microsoft Intune
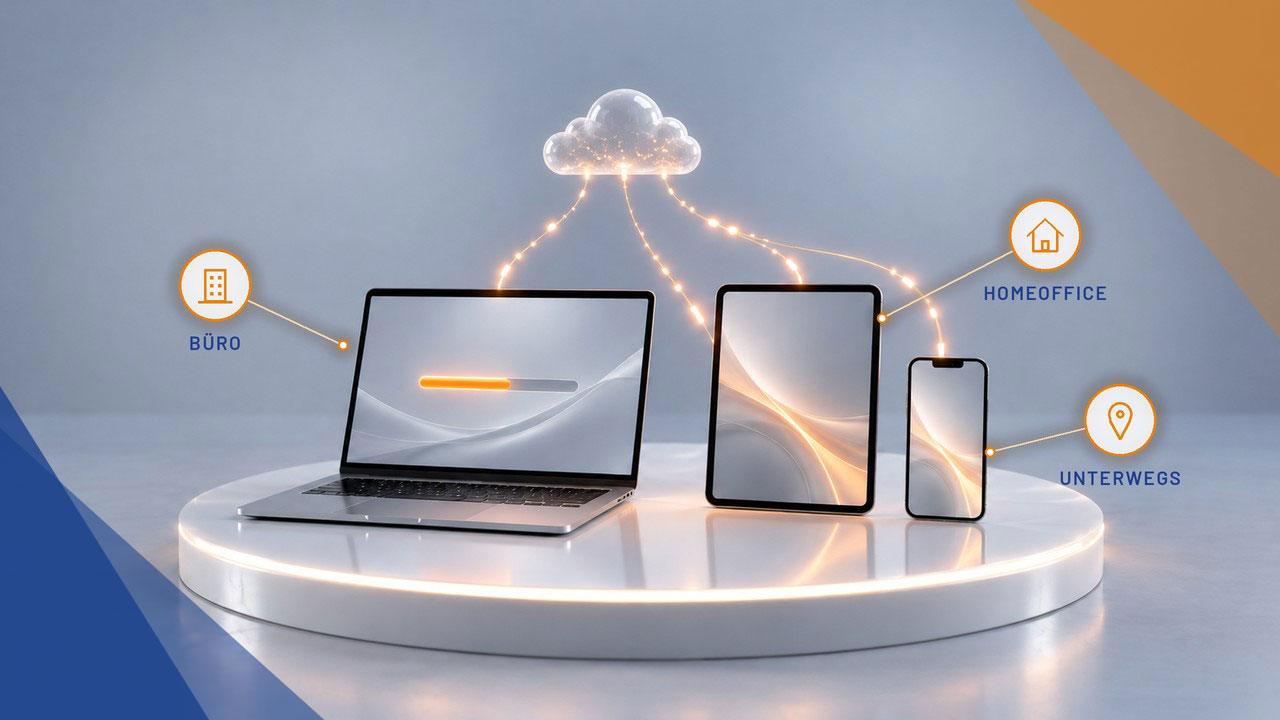
Bei N+P setzen wir für die Softwareverteilung auf Windows-Geräte auf Microsoft Intune, früher Teil des Microsoft Endpoint Manager. Intune kommuniziert direkt über die Cloud mit den Endgeräten – im Büro, im Homeoffice oder unterwegs. Voraussetzung ist, dass das Gerät in Intune registriert ist und eine Internetverbindung besteht.
Jede Anwendung wird zunächst als Installationspaket für Intune vorbereitet, also „paketiert“. Anschließend wird sie über Gruppen in Microsoft Entra ID (ehemals Azure AD) den passenden Geräten oder Personen zugewiesen. Dabei lässt sich genau festlegen, ob eine Software verpflichtend installiert wird. Alternativ können Mitarbeitende sie bei Bedarf selbst über das Unternehmensportal installieren.
Mithilfe von Erkennungsregeln prüft Intune, ob eine Anwendung bereits vorhanden ist. Auch Abhängigkeiten zu anderen Programmen werden berücksichtigt. Wird eine Software nicht mehr benötigt, kann Intune sie automatisiert wieder deinstallieren.
Noch einen Schritt weiter geht es mit Windows Autopilot. Neue Geräte richten sich damit beim ersten Einschalten selbst ein und erhalten direkt die passende Software. Dafür müssen die Geräte lediglich vorab registriert werden. Das erfolgt in der Regel bereits beim Kauf der Hardware. Für die IT entfällt die manuelle Ersteinrichtung damit nahezu vollständig.
Wie wichtig ist Ihre IT-Infrastruktur?
Mit dem IT Security Check von N+P erhalten Sie eine strukturierte Bestandsaufnahme Ihrer IT-Infrastruktur, inkl. Bewertung erkannter Risiken und konkreter Handlungsempfehlungen.
Aus der Praxis: Ein neuer Laptop in 30 Minuten statt 3 Stunden
Wie viel Zeit Intune und Windows Autopilot sparen, zeigt ein Projekt bei einem Kunden mit 50 Arbeitsplätzen. Früher dauerte die manuelle Einrichtung eines neuen Laptops zwei bis drei Stunden. Heute ist ein Gerät nach etwa 30 Minuten einsatzbereit.
Der Ablauf ist denkbar einfach: Die Mitarbeitenden packen das Gerät aus und melden sich mit ihren Zugangsdaten an. Alles Weitere richtet Intune automatisch im Hintergrund ein:
- Sicherheitsrichtlinien nach den Vorgaben des Unternehmens
- BitLocker-Verschlüsselung, die die Daten auf der Festplatte schützt
- Windows Hello for Business für die sichere Anmeldung per PIN, Fingerabdruck oder Gesichtserkennung
- Softwareverteilung aller benötigten Programme
- Monitoring, damit die IT den Zustand des Geräts jederzeit im Blick hat
Bei zehn neuen Geräten summiert sich die Ersparnis so auf 15 bis 25 Stunden.
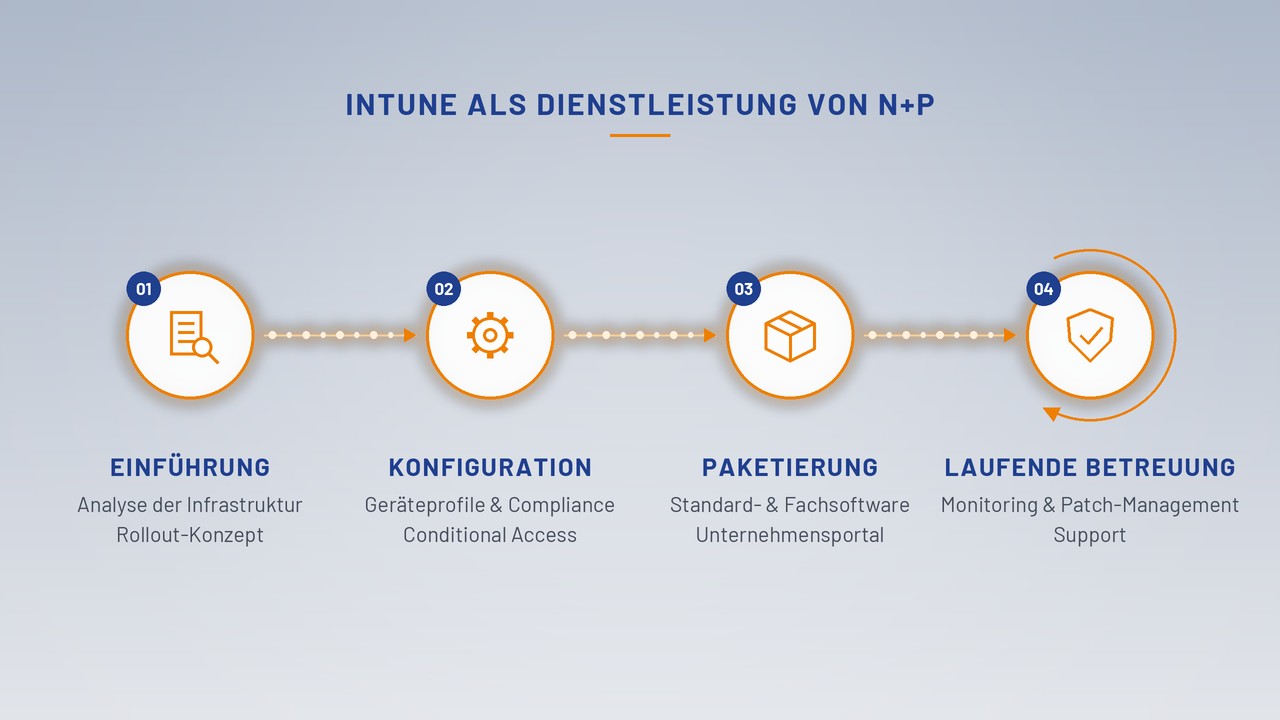
Intune als Dienstleistung von N+P
Sie möchten Intune nutzen, haben intern aber keine Kapazitäten für Einrichtung und Betrieb? Wir begleiten Sie von der Planung bis zum laufenden Betrieb:
- Einführung: Wir analysieren Ihre bestehende IT-Infrastruktur und erstellen ein passgenaues Konzept für die Umstellung.
- Konfiguration: Wir richten Geräteprofile und Compliance-Richtlinien ein, also Regeln, die jedes Gerät erfüllen muss. Mit Conditional Access (bedingter Zugriff) erhalten nur sichere, regelkonforme Geräte Zugriff auf Unternehmensdaten.
- Paketierung: Wir bereiten Standardsoftware ebenso wie Ihre branchenspezifische Fachsoftware vor. Anschließend stellen wir sie automatisch oder zur Installation über das Unternehmensportal bereit.
- Laufende Betreuung: Wir überwachen kontinuierlich, ob Ihre Geräte die Richtlinien einhalten, übernehmen das automatisierte Patchmanagement und unterstützen Sie bei Synchronisierungsproblemen.
So profitieren Sie von einer modernen Softwareverteilung, ohne selbst das nötige Know-how aufbauen zu müssen.
Was bedeutet das konkret für Ihr Unternehmen?
Ortsunabhängigkeit
Software lässt sich verteilen, egal wo sich das Gerät befindet – im Büro, im Homeoffice oder im Kundeneinsatz.
Zentrale Kontrolle
IT-Verantwortliche sehen jederzeit, welche Software in welcher Version auf welchem Gerät installiert ist.
Weniger manueller Aufwand
Vor-Ort-Einsätze für Installationen und Updates entfallen weitgehend.
Einheitliche Versionen
Alle Geräte arbeiten mit aktuellen Programmständen. Das erleichtert den Support und schließt bekannte Sicherheitslücken schneller.
Für Unternehmen, die bereits Microsoft 365 nutzen, ist Intune ein naheliegender nächster Schritt. Besonders wirkungsvoll ist es in Kombination mit einem strukturierten Patchmanagement, wie wir es in einem früheren Beitrag beschrieben haben.
Häufige Fragen zur Softwareverteilung mit Intune
Für viele Unternehmen ja. Der Configuration Manager (bekannt als SCCM) wird lokal betrieben und verwaltet vor allem Geräte im Firmennetz. Intune ist cloudbasiert und erreicht auch Geräte außerhalb des Netzwerks. In manchen Umgebungen laufen beide Systeme parallel, im sogenannten Co-Management.
Intune ist unter anderem in Microsoft 365 Business Premium, Microsoft 365 E3 und E5 sowie in den Paketen Enterprise Mobility + Security (EMS) enthalten. Außerdem gibt es Intune als Einzellizenz (Intune Plan 1). Welche Lizenz sinnvoll ist, hängt von Ihrer bestehenden Microsoft-365-Umgebung ab.
Ja. Neben Apps aus dem Microsoft Store und klassischen Installationspaketen (MSI) lassen sich über Intune auch eigene Anwendungen, sogenannte Win32-Apps, sowie Skripte verteilen und automatisiert ausführen.
Ja. Intune verwaltet neben Windows auch Geräte mit macOS, iOS/iPadOS und Android. So lassen sich auch Smartphones und Tablets über eine zentrale Oberfläche mit Apps und Einstellungen versorgen.
Ja. Für private Geräte (Bring Your Own Device) muss nicht das ganze Gerät verwaltet werden. Über App-Schutzrichtlinien sichert Intune gezielt nur die Unternehmensdaten in Apps wie Outlook oder Teams ab. Private Daten bleiben davon unberührt.
Für neue Programmversionen wird ein aktualisiertes Paket hinterlegt. Intune ersetzt die alte Version dann automatisch auf allen zugewiesenen Geräten. Windows-Updates lassen sich zusätzlich über sogenannte Update-Ringe steuern, etwa zuerst für eine Testgruppe und anschließend für alle Geräte.
Das hängt vor allem von der Anzahl der Geräte und Anwendungen sowie der bestehenden IT-Umgebung ab. Bewährt hat sich ein schrittweises Vorgehen: zuerst ein Pilot mit wenigen Geräten, danach die Ausweitung auf das gesamte Unternehmen.
Softwareverteilung mit Intune einführen
Sie möchten Ihre Softwareverteilung modernisieren oder vom Configuration Manager (SCCM) auf Intune umsteigen? Sprechen Sie uns an – wir beraten Sie gern zu Einführung, Lizenzen und Betrieb.